


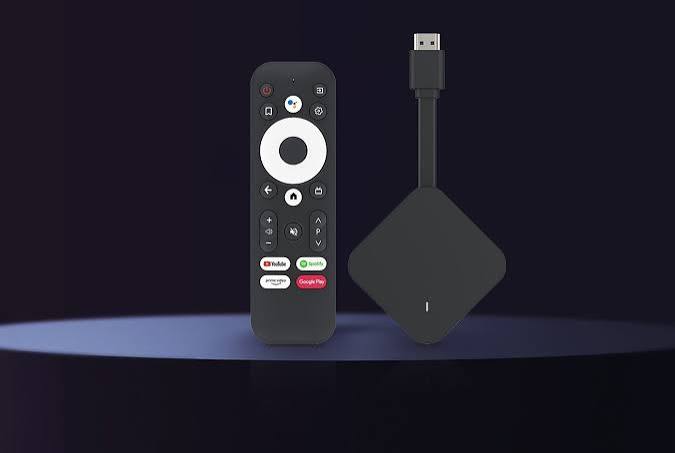
Google 威脅情報小組(GTIG)11 月 2 日宣布,聯同日本警察廳及多間資安公司打擊名為 XCPE 的殭屍網絡,全球超過 130 萬部以 Android 電視盒為主的裝置遭暗中控制。Google 指深圳製造商 Videostrong Technology 涉嫌刻意在出廠韌體植入後門,並向網絡犯罪集團出售裝置控制權。Google 已終止與該公司的合作,禁止其生產及銷售 Google 認證 Android 裝置。
惡意後門藏在出廠韌體 刪除程式後重開機仍會還原
XCPE 最大問題是買家收到裝置時,惡意程式可能已經藏在韌體內。根據 Google 及資安研究公司 Synthient 的調查,相關後門至少自 2024 年底起持續演變,部分版本以「x.cpe」或「com.oemservice」名稱運作,取得 Android 系統級權限。即使用家嘗試移除程式,後門仍可在重新開機時從裝置的 /oem/ 分割區重新安裝。
Google 表示 Videostrong 利用程式碼混淆技術避過裝置認證測試,在首次開機後再載入惡意功能。後門會先取得控制伺服器設定,再透過 MQTT 通訊接收遠端指令,包括安裝其他程式、執行系統指令、擷取螢幕畫面及收集裝置資料。Google 的技術分析亦發現,部分惡意程式有能力關閉 Google Play Protect 的應用程式驗證功能。
將家庭寬頻變成代理伺服器 黑客可借用用家 IP 地址
Google 指 Videostrong 涉嫌把受感染裝置的控制權出售給其他犯罪組織,讓對方自行安裝不同用途的惡意模組。這些模組可在背景執行廣告詐騙,或將電視盒變成住宅代理伺服器(Residential Proxy),透過用家的家庭寬頻和 IP 地址轉送第三方網絡流量,用家未必察覺。
Google 亦觀察到惡意程式被用來擷取帳戶及裝置資料、安裝其他後門和遠端操作裝置。這些功能可能讓犯罪活動借用普通家庭的網絡身份掩飾來源,即使電視盒仍可正常播放影片,也不代表裝置沒有安全問題。
逾 200 個國家受影響 部分 MECOOL 電視盒確認預裝後門
參與行動的資安公司指出,XCPE 涉及超過 200 個國家及地區的裝置,主要是 Android 電視串流盒,亦發現網上醫療裝置、卡拉 OK 機及數碼顯示屏等 Android 物聯網產品受影響。Synthient 在 2025 年底購買 MECOOL KM9PRO Max 電視盒,拆解後發現裝置已預裝後門,並藉伺服器、簽署紀錄等線索把相關運作指向 Videostrong。Synthient 估計至少有 130 萬部裝置受感染,研究期間約有 50 萬部活躍連線。
Google 已採取法律行動,打擊控制 XCPE 的網域和伺服器,並針對十多種相關惡意程式的控制網域採取行動。由於犯罪集團也透過 XCPE 以外途徑散播模組,Google 估計這次行動還可中斷其對至少 1,000 萬部其他受感染裝置的控制;這個數字不應與 XCPE 的 130 萬部混作同一批裝置。
Google 禁 Videostrong 再製認證產品 受感染電視盒仍需處理
Google 已禁止 Videostrong 及其日後的附屬或關聯公司生產及銷售 Google 認證 Android 裝置,也不准其向其他認證製造商供應軟件。Google 同時修改 Android TV 認證審核流程,加強檢查出廠韌體是否遭植入惡意程式。這項處分針對 Google 的認證及合作資格,不能等同禁止所有採用開源 Android 的硬件在市場銷售。
對已購入相關電視盒的用家,控制伺服器遭打擊並不代表韌體內的惡意程式已被刪除。Synthient 建議檢查家中可疑智能裝置,發現涉事裝置應立即斷開網絡連接,並建議停用和棄置已知受感染的電視盒。單純移除 App 或恢復出廠設定未必能清除韌體內的後門;若廠商沒有可信、乾淨的官方韌體可供重新安裝,繼續使用存在風險。用家亦可檢查路由器有否不明裝置及異常流量,避免讓不明來源電視盒接入家中的主要網絡。
資料來源:Google Threat Intelligence Group、Synthient、TrendAI/Plume 聯合公告
|
鍾意就快D Share啦!
|
|
|
